Polícia
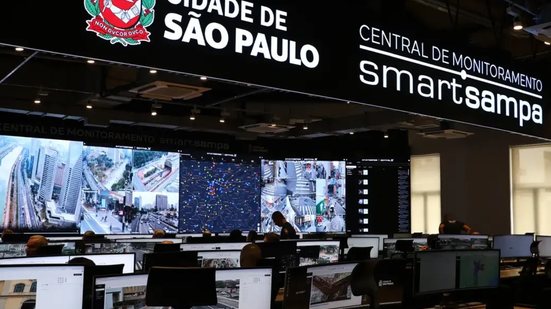
 Foto: Rovena Rosa/Agência Brasil

por Amanda Ambrozio
Publicado em 16/11/2026, às 06h00


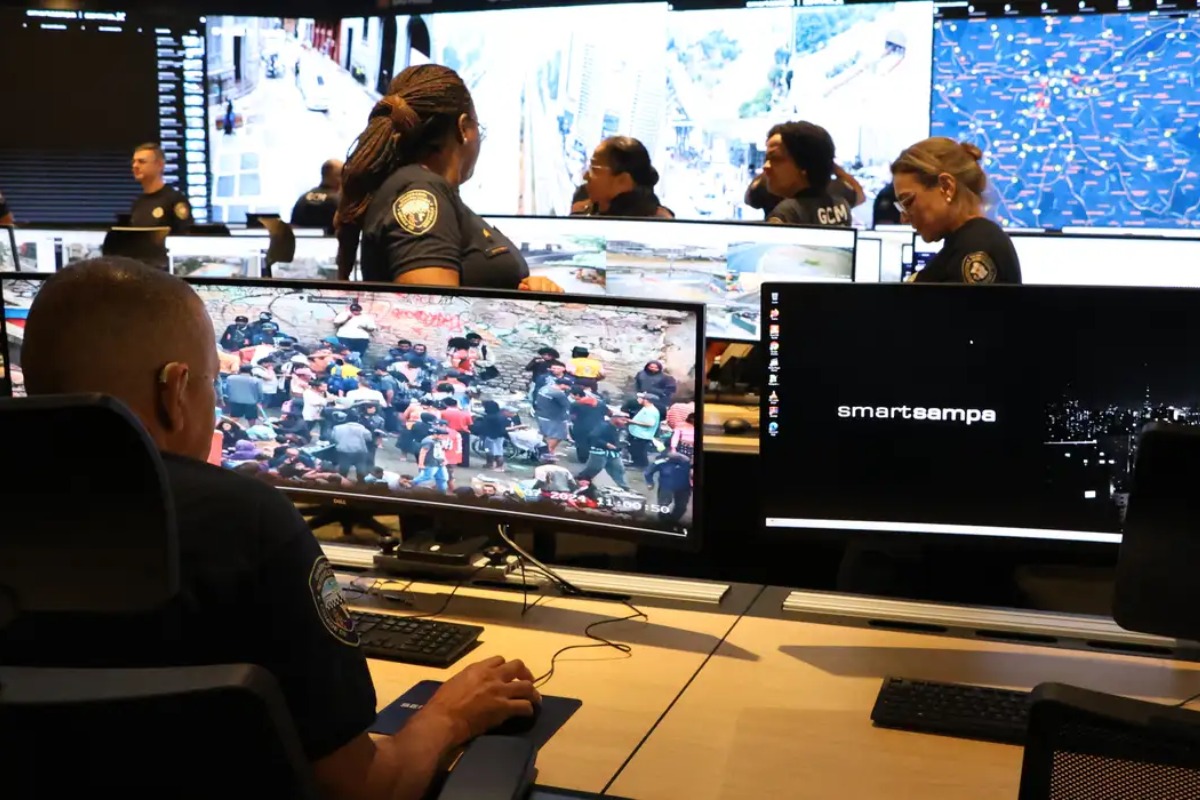
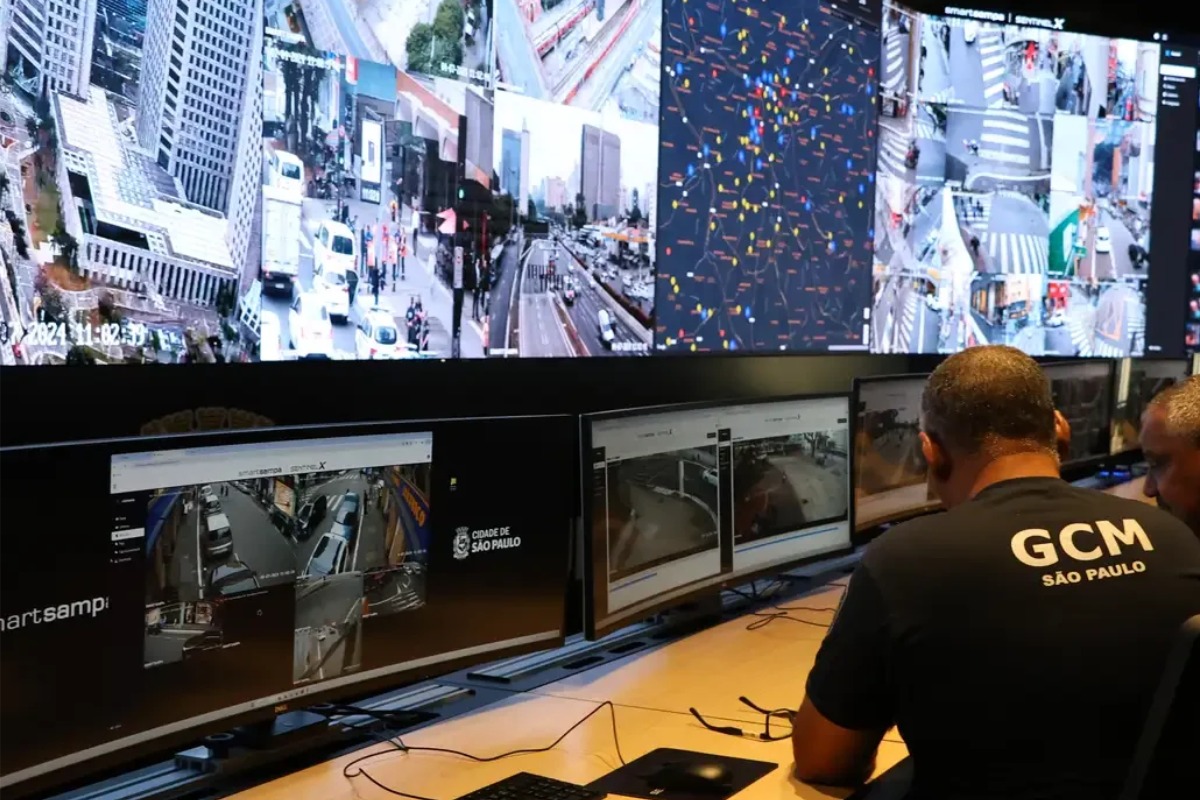
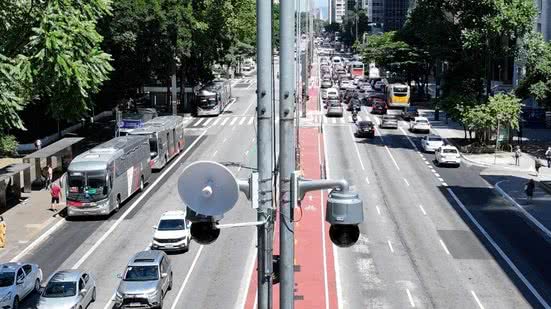
Durante cinco dias, imagens de 17 mil câmeras integradas ao Smart Sampa, programa de monitoramento da Prefeitura de São Paulo, puderam ser acessadas indevidamente. A gestão municipal nega que os dados estivessem públicos na internet.
É o segundo incidente envolvendo o sistema em menos de um mês. No caso anterior, informações sigilosas ficaram expostas por cerca de 11 meses e permitiam acessar imagens de mais de 58 mil câmeras, incluindo equipamentos em ruas, escolas, creches e hospitais.
As câmeras do novo episódio pertencem a empresas privadas conveniadas ao programa e estavam hospedadas nos servidores da Monuv, empresa de armazenamento em nuvem. Segundo a Prefeitura, as mais de 20 mil câmeras próprias do município não foram afetadas. Uma nova investigação foi aberta no último dia 3 de novembro.
Não há evidência pública de que alguma câmera tenha sido desligada ou tido a configuração alterada. A Prefeitura afirma que não houve ataque externo ao sistema.
Ainda assim, a repetição dos casos levanta uma questão: o que significa, na prática, ter o sinal de milhares de câmeras aberto e quem responde pelos danos?
Ao BNews São Paulo, o especialista em riscos cibernéticos da Under Protection, Hesron Hori, afirmou que a gravidade do caso está no tipo de sistema exposto. Segundo ele, o Smart Sampa reúne, organiza e cruza imagens de milhares de pontos da cidade.
“Quando o acesso a 17 mil transmissões fica aberto por link direto, sem autenticação, qualquer pessoa com o endereço acessa ao vivo as transmissões expostas, sem que o sistema saiba quem é, porque não houve login”, explica.
De acordo com Hori, endereços do sistema devolviam cadastros, documentos e links de câmeras a partir de identificadores previsíveis, sem verificar se quem fazia o pedido tinha autorização.
O especialista aponta dois agravantes: a reincidência, com dois incidentes de grande escala e causas diferentes, e o alcance das imagens. Entre os locais expostos estavam ruas próximas a residências de um ministro do Supremo Tribunal Federal (STF) e de ex-presidentes, além de entradas de clubes, creches e saguões de hotéis.
Hori também cita o registro de pelo menos uma câmera de Campo Grande (MS) acessada a partir de um login de São Paulo, o que, para ele, indica falta de separação entre os clientes do sistema.
Até agora, o que se sabe é que foram expostos o sinal de vídeo e, no primeiro caso, credenciais e dados de agentes. Para o especialista, isso não diminui o risco, porque uma imagem de rosto em boa resolução já funciona como matéria-prima biométrica.
Segundo ele, ferramentas de reconhecimento facial estão disponíveis comercialmente e até em código aberto. Quem tinha acesso às imagens podia, portanto, extrair rostos e fazer a própria identificação, sem precisar da base de dados da Prefeitura.
“O risco direto para o cidadão vem da combinação de rosto, lugar e horário. Uma câmera na porta de casa, de uma creche, de uma clínica, de um clube, mostra quem entra, quando entra e com quem. Repetido por alguns dias, isso vira rotina”, afirma.
Com a rotina conhecida, de acordo com Hori, abrem-se brechas para perseguição (stalking), localização de vítimas de violência doméstica pelo agressor, sequestro e furto a residência. Também pode haver exposição de informações íntimas, como a frequência a unidades de saúde mental ou de tratamento de dependência química, locais citados no primeiro vazamento.
“Uma credencial vazada se revoga em minutos. Uma face associada a um endereço e a uma rotina não tem revogação”, alerta.
Para o especialista, o acesso indevido transforma o sistema de vigilância em uma ferramenta a serviço de criminosos. O uso mais óbvio, segundo ele, é estudar o alvo antes de um crime.
“Antes de um assalto, um sequestro ou um furto a residência, a quadrilha precisa saber horários, quem entra e sai, quando a rua esvazia, se há segurança armada, onde o carro fica estacionado. Isso normalmente exige dias de campana presencial, com risco de ser notado. Com a câmera aberta, faz-se do sofá”, diz.
O enquadramento jurídico, segundo o especialista, é complexo. A Lei Geral de Proteção de Dados (LGPD) exclui de sua aplicação o tratamento de dados feito exclusivamente para segurança pública, tema que deveria ser regulado por uma lei específica. Essa lei nunca foi aprovada.
Por isso, de acordo com Hori, a operação de vigilância fica numa “zona cinzenta”. Mesmo assim, a LGPD exige que esse tratamento respeite os princípios gerais e os direitos do titular dos dados.
Já a captação de imagens pelas empresas privadas e os cadastros administrativos, de agentes e de empresas conveniadas, estão sob a LGPD. Nesse enquadramento, a Prefeitura é a controladora dos dados. A Sentinelx e o Consórcio Smart City SP seriam, em princípio, operadores, assim como a Monuv na cadeia das empresas parceiras.
O especialista ressalta que hotéis, clubes, condomínios e lojas que cederam suas câmeras também podem ser responsabilizados. Ao compartilhar o sinal, ainda que com o poder público, a empresa faz um novo tratamento de dados e responde por ele.
Na relação com o cliente, segundo Hori, também vale o Código de Defesa do Consumidor (CDC). O artigo 14 prevê responsabilidade objetiva do fornecedor por defeito no serviço, o que inclui a segurança da informação.
Quem teve a imagem ou a rotina exposta pode entrar na Justiça contra o município, segundo o especialista. Nesse caso, o cidadão não precisa provar culpa da Prefeitura, apenas o fato, o dano e a relação entre os dois.
O obstáculo, de acordo com Hori, está em comprovar o dano. O Superior Tribunal de Justiça (STJ) já decidiu nos dois sentidos: em 2023, exigiu prova de dano em vazamento de dados comuns e, em 2025, presumiu o dano em vazamento de dados sensíveis.
Para ele, a imagem facial ligada a um local de saúde tem bons argumentos para se enquadrar no segundo caso. O especialista pondera, porém, que esses precedentes envolvem relações privadas e que a aplicação contra o município ainda está em aberto.
Depois do primeiro vazamento, 11 organizações da sociedade civil acionaram a Autoridade Nacional de Proteção de Dados (ANPD) contra a Prefeitura e a Sentinelx. A autoridade pediu explicações ao município. Para Hori, o caminho natural agora é ampliar esse processo.
Segundo o especialista, a ANPD pode exigir a comunicação formal do incidente e o aviso aos cidadãos afetados. Também pode pedir o relatório de impacto do programa, cobrar evidências técnicas, como registros de acesso e correções aplicadas, e determinar medidas para interromper a irregularidade.
Nos casos mais graves, a LGPD permite aplicar a entes públicos sanções que vão de advertência até a suspensão parcial do banco de dados, a suspensão da atividade de tratamento e a proibição do tratamento.
De acordo com Hori, criptografia não teria resolvido o segundo caso. O tráfego provavelmente já era cifrado. O problema é que o sistema entregava o link da transmissão a quem pedisse.
O especialista recomenda testes de invasão (pentests) independentes pelo menos duas vezes por ano e antes de cada mudança relevante no sistema, como troca de fornecedor ou integração de novas câmeras. Também defende monitoramento contínuo e um canal para que pesquisadores possam reportar falhas antes que elas cheguem à imprensa.
O teste não pode ser contratado nem feito pelo próprio fornecedor auditado, e o relatório completo deveria ser enviado também ao Tribunal de Contas do Município (TCM).
Para o especialista, o caso é um aviso para outras cidades brasileiras. O Smart Sampa é apresentado como o maior sistema de monitoramento por câmeras da América Latina, está em expansão e serve de vitrine. Segundo Hori, o mesmo fornecedor tem subdomínios com nomes de Guarulhos, Campinas, Joinville, Goiânia e outros municípios.
“O sinal é que o Brasil está comprando capacidade de vigilância mais rápido do que está construindo capacidade de proteger o que coleta”, alerta.
Ele ressalta que não vê o caso como argumento contra o uso de tecnologia na segurança pública, e sim contra adotá-la sem as proteções necessárias. “Quanto maior a concentração, maior tem de ser o investimento em proteção, e o que o caso mostra é a relação invertida”, diz.
Em nota, a Secretaria Municipal de Segurança Urbana afirmou que a lista com links citada pela reportagem “nunca esteve pública ou disponível para acesso na internet”.
Segundo a pasta, o arquivo é uma planilha produzida em uma análise de cibersegurança feita pela PRODAM a pedido do prefeito Ricardo Nunes (MDB), iniciada em 20 de outubro. As medidas adicionais de proteção recomendadas já teriam sido implementadas.
A secretaria informou que o programa segue operando normalmente, sem evidências de ataques externos, e que o Consórcio Smart City SP contratou uma empresa independente para fazer análises de segurança.
Sobre as câmeras privadas, a pasta afirmou que as empresas parceiras têm infraestrutura própria e são responsáveis pela administração, operação e segurança de seus equipamentos.
No primeiro caso, a Prefeitura atribuiu o vazamento a um agente de segurança com acesso autorizado, que foi afastado, e negou falha na plataforma. A gestão afirmou ainda ter reforçado a proteção do sistema com senhas exclusivas e autenticação em dois fatores.
Classificação Indicativa: Livre


Fone top

cinema em casa

Qualidade Razer

Lançamento

som poderoso